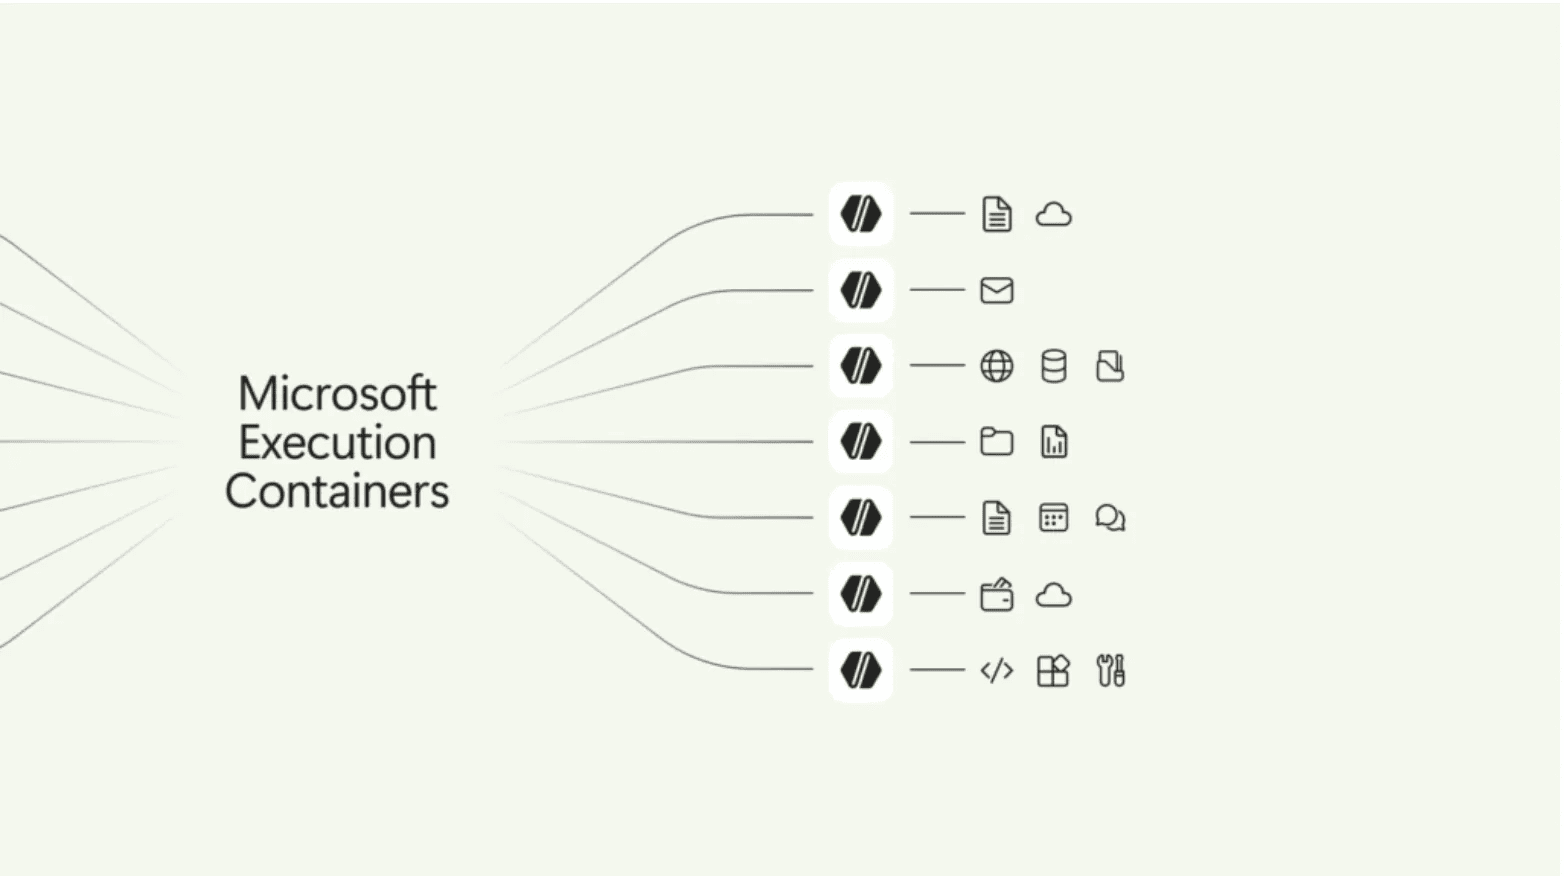
Microsoft открыла для Windows 11 технологию Microsoft Execution Containers, или MXC. Первыми её поддержали OpenAI Codex, GitHub Copilot, OpenClaw и NVIDIA OpenShell. Claude Code, Manus и Perplexity подключатся позже.
Возможности ИИ-агентов растут, и пользователи оказываются перед выбором. Полный доступ может привести к утечке данных. Ограниченный доступ снижает продуктивность. MXC решает эту дилемму. Технология использует контейнеризацию, проверку личности и средства управления Windows. С их помощью система задаёт агенту границы поведения.
Разработчик описывает правила в единой конфигурации JSON и через SDK для разных языков. Он указывает доступные агенту файлы, сетевые адреса, параметры процессов, элементы интерфейса и уровень изоляции. MXC переносит эти правила на системные средства Windows, Windows 365, macOS и Linux. Политики хранятся отдельно от агента. Поэтому он не может сам повысить свои права или разрешить запуск нового кода.
MXC разделяет политику и её исполнение. Контейнер выбирается по уровню риска. Для задач с низкой задержкой подойдёт процессный контейнер. Он позволяет быстро вносить правки. Опасные нагрузки можно перенести в сессионный контейнер или в microVM.
Не все функции работают везде. Процессные контейнеры доступны в Windows, macOS и Linux. Сессионные контейнеры и контейнеры WSL, то есть WSLc, работают только в Windows 11.
У MXC есть три режима. В режиме Enforcement система сразу блокирует действия, нарушающие политику. В режиме Learning она фиксирует нарушения, но не останавливает работу. Это помогает разработчикам выстроить политику минимальных прав без сбоев в процессах. Режим Permissive накладывает минимум ограничений. Он подходит для ранней отладки.
Только Windows умеет создавать отчёты об активности агентов. По ним разработчик постоянно уточняет политику по принципу минимальных прав. Microsoft советует создателям агентов сообщать пользователю об ограничениях со стороны организации или рабочей нагрузки. Тихие сбои компания считает недопустимыми.
Дальше Microsoft готовит интеграцию с Intune. Администраторы получат контроль над тем, как Windows оценивает запросы агентов на создание контейнеров и выделение ресурсов. Ещё компания разрабатывает интеграцию с Entra. В Microsoft Agent 365 появится привязка действий к конкретному агенту. Система отделит активность агента от активности пользователя. Если агент поведёт себя неправильно, администратору достаточно отключить именно его. Работа сотрудника на устройстве при этом не нарушится.
